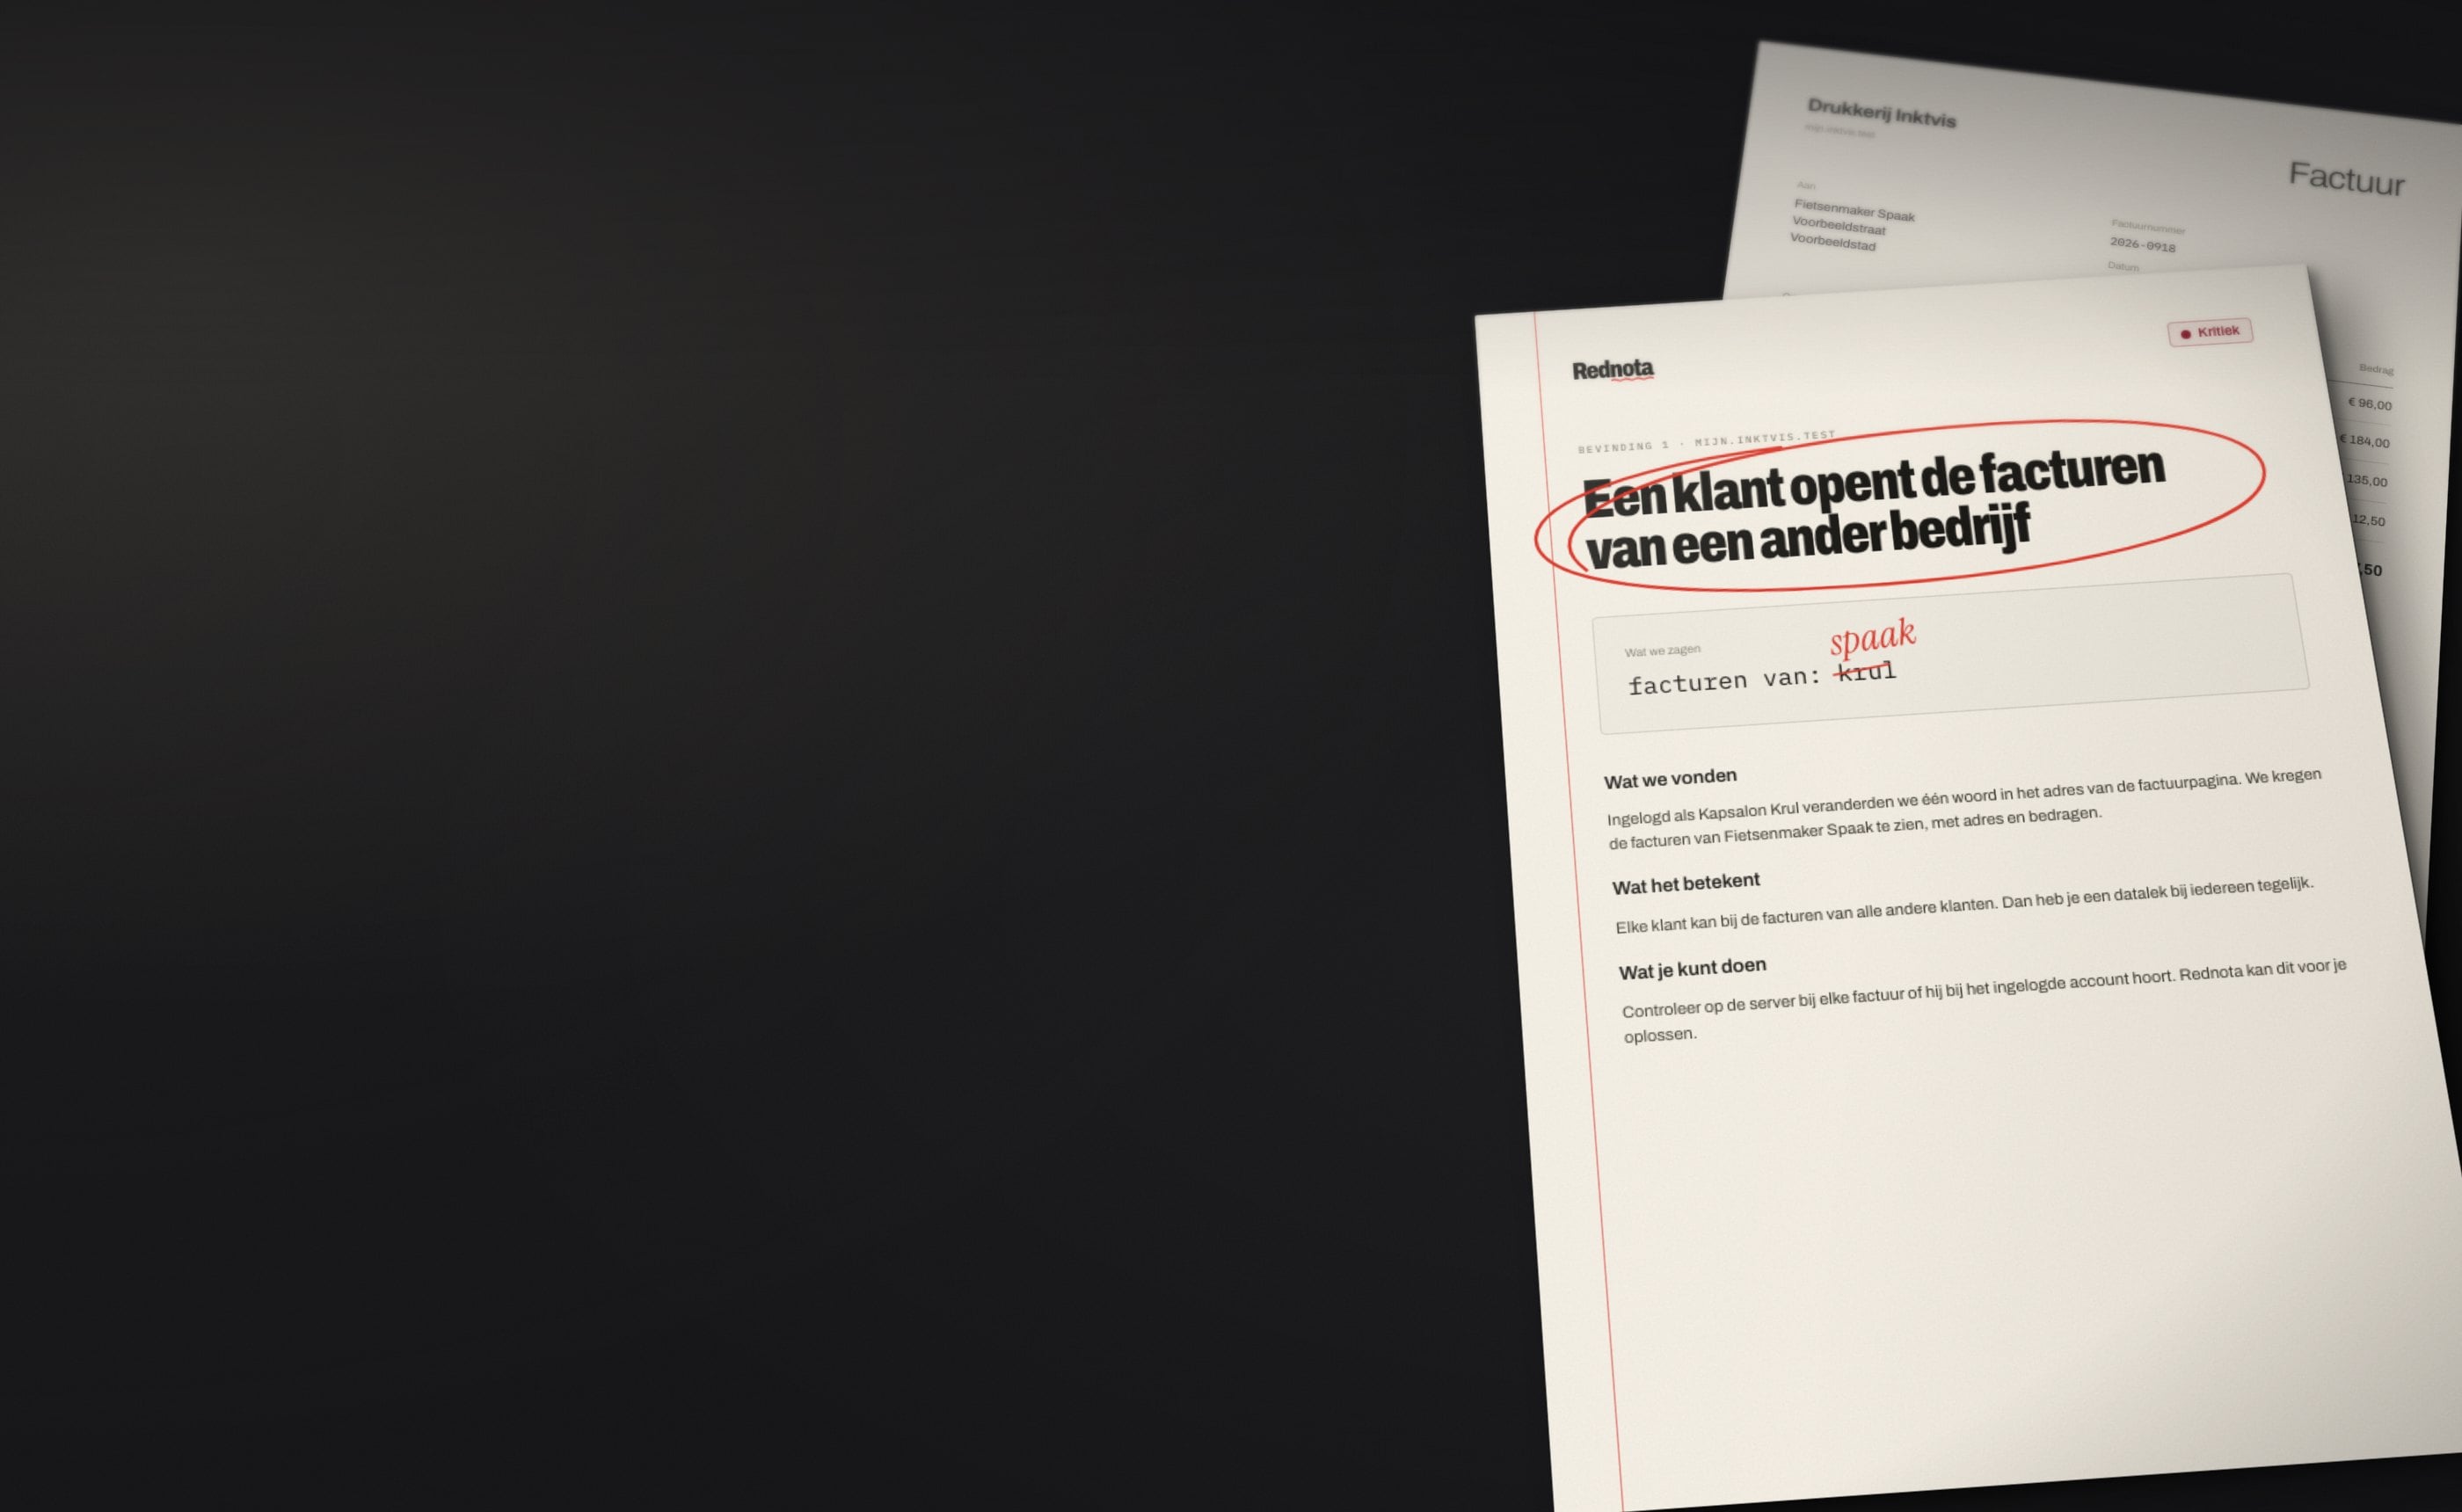
Zien je klanten alleen wat van hen is?
Je webshop, klantportaal of SaaS bewaart namen, adressen, bestellingen en facturen. Wij testen of iedereen alleen bij zijn eigen gegevens kan. In gewone taal, tot het is opgelost.
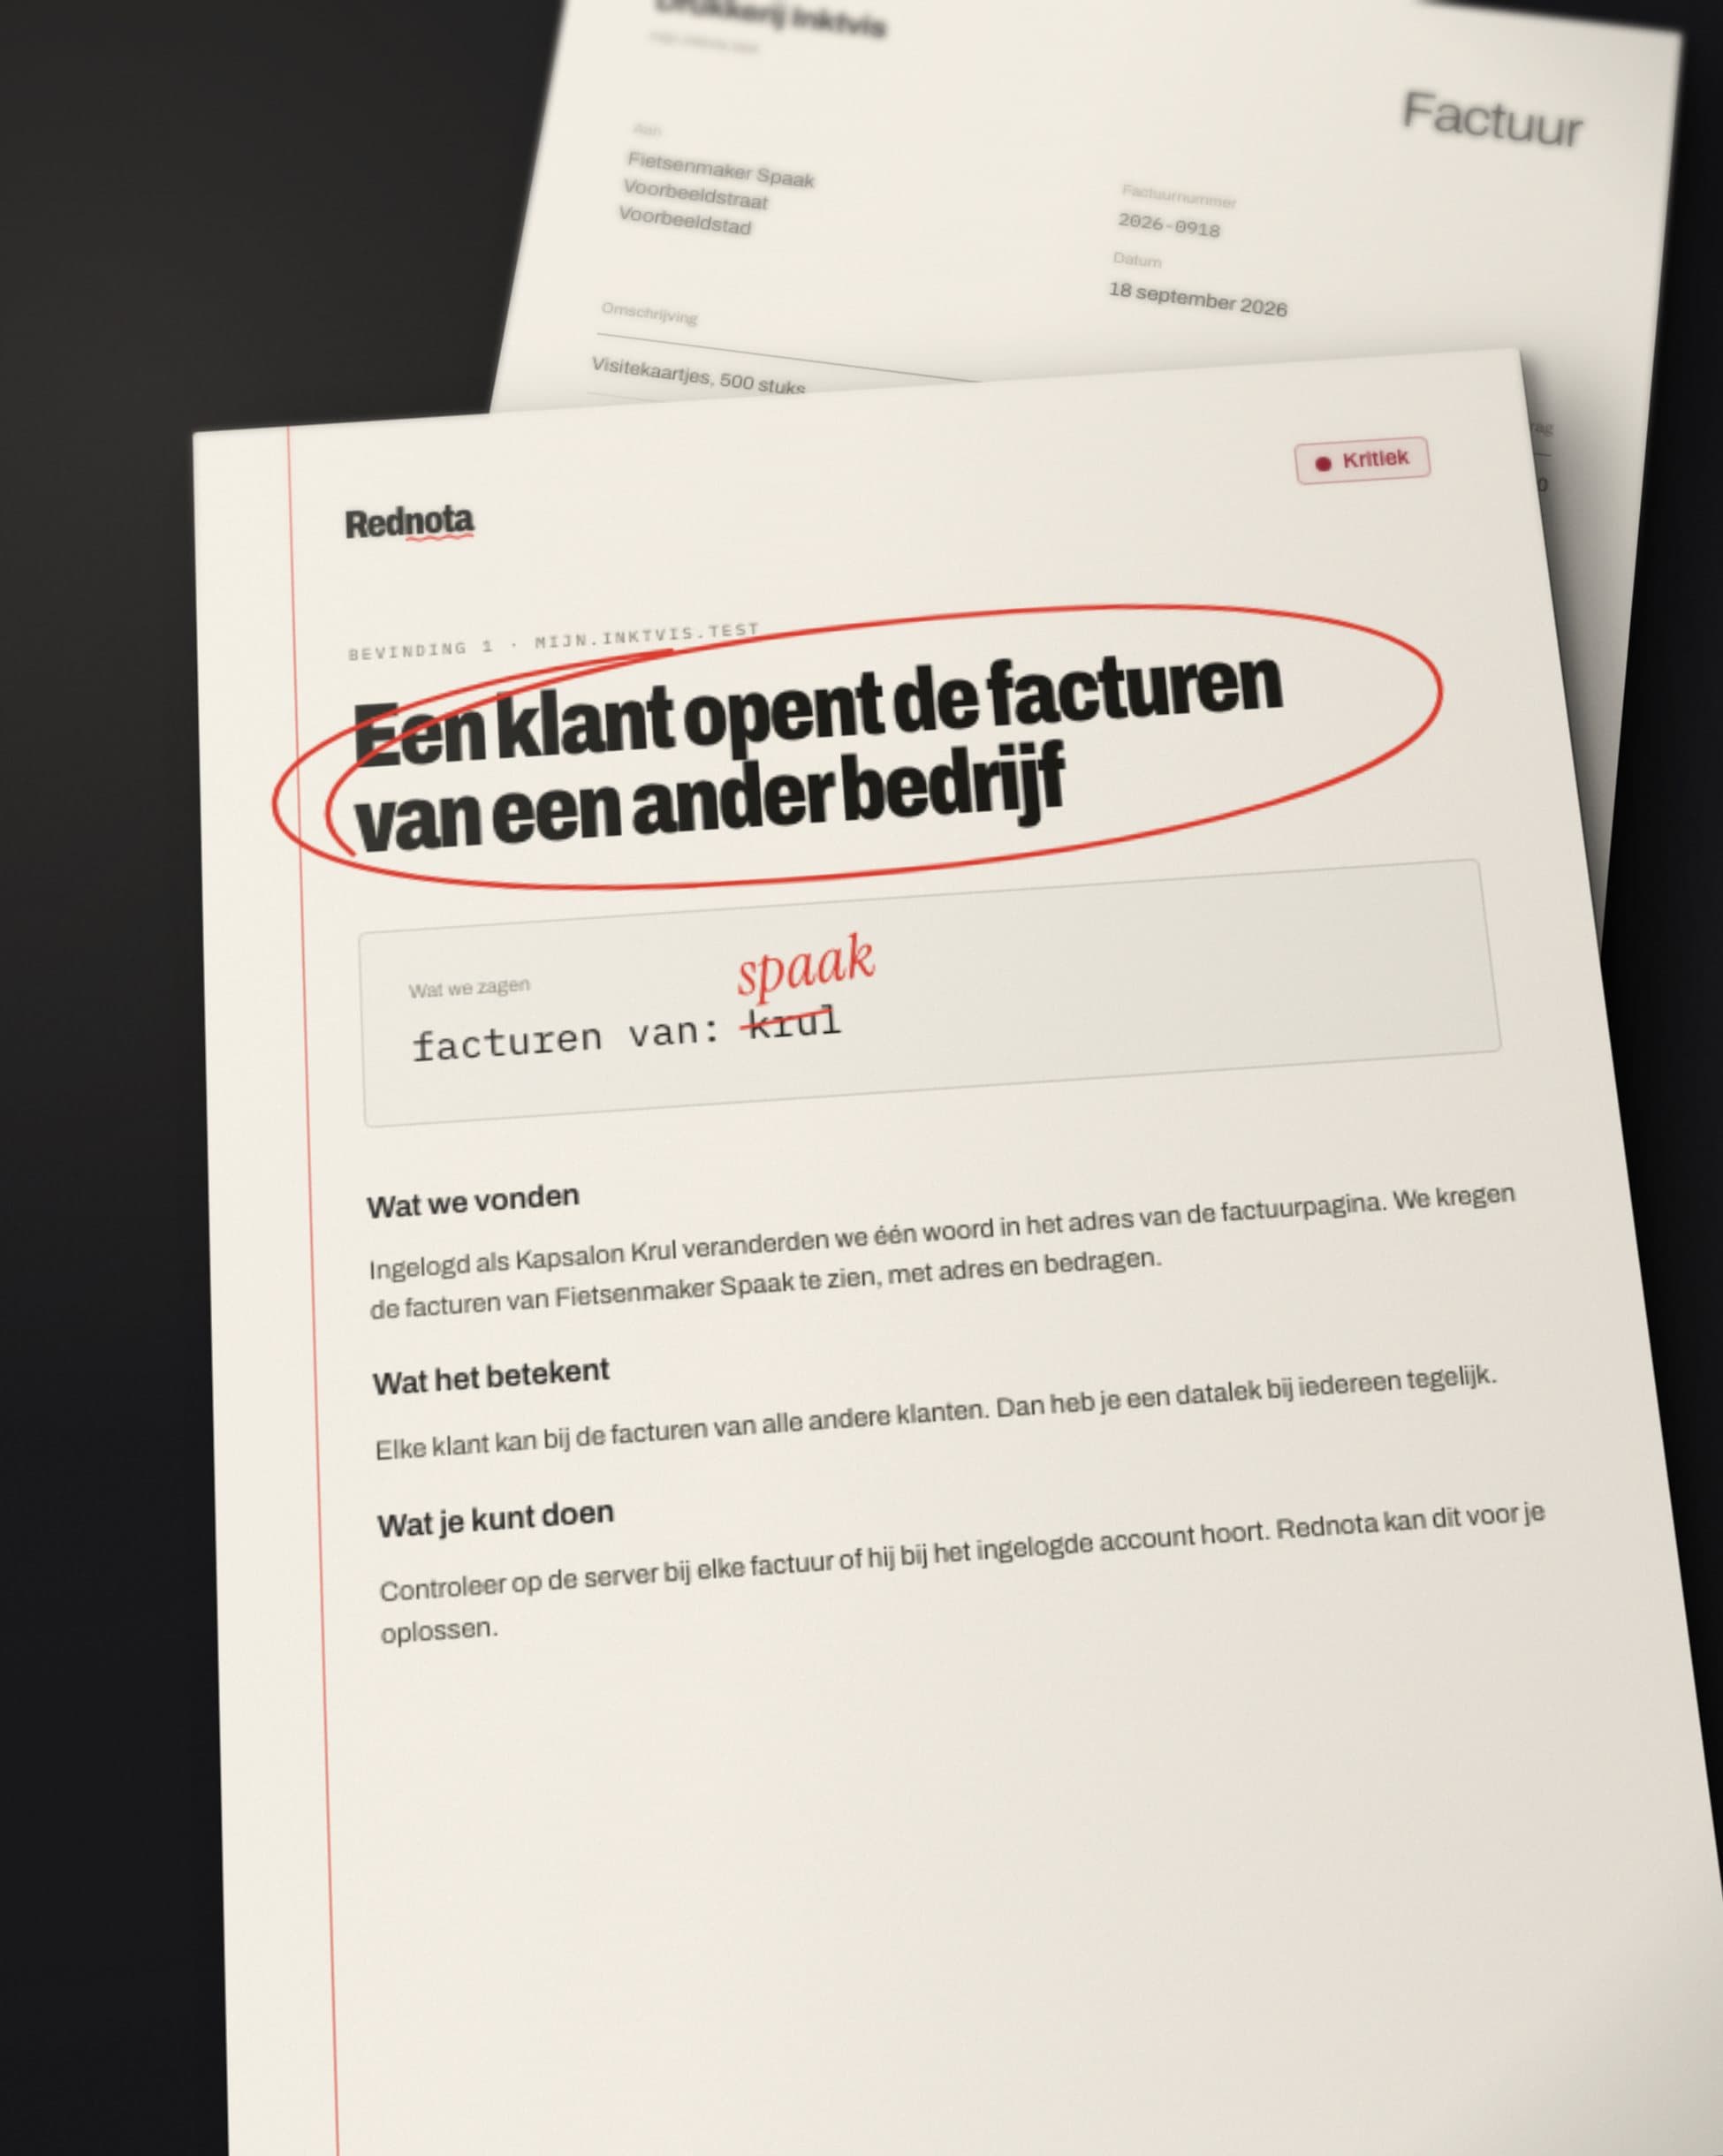
Wat er mis kan gaan. Het gebeurde al.
Vier voorbeelden uit de afgelopen jaren. Eerst wat er gebeurde, dan hoe het technisch heet.
Klanten openen elkaars boekingen.
Bij Legoland Duitsland kon iedereen de boekingsbevestigingen van andere gezinnen openen door één nummer in de link te veranderen. Met namen, adressen en reisdata, terug tot 2015.
Technisch heet dit een IDOR: de server controleert niet of wat je opvraagt van jou is.
Een back-up staat open op internet.
In 2021 stond een back-up van ticketverkoper Ticketcounter in een openbaar bereikbare cloudmap. Zo lekten gegevens van 1,9 miljoen bezoekers van onder meer dierentuinen en musea, met rekeningnummers en adressen.
Technisch heet dit een onveilige configuratie: opslag die voor iedereen bereikbaar is.
- Laat je software testen
Eén lek raakt al je klanten tegelijk.
In 2025 kwam iemand via het supportportaal van Effortel, het platform van drie Belgische telecomaanbieders, bij testbestanden met echte gegevens van zo'n 70.000 klanten.
Technisch heet dit een onveilige testomgeving: echte gegevens op een plek voor testgegevens.
Eén formulier geeft toegang tot alles.
Bij de Hogeschool van Arnhem en Nijmegen kwam iemand via een webformulier bij de database, en één databaseaccount mocht overal bij. De boete van € 175.000 was niet voor het lek zelf, maar omdat het risico bekend was en er te weinig aan werd gedaan.
Technisch heet dit SQL-injectie, met te ruime rechten.
Dit soort fouten zoeken wij. In jouw software, met jouw toestemming.
Laat je software testen72 uur. Zoveel tijd heb je om een datalek te melden.
Zo staat het in de AVG: een datalek met risico voor mensen meld je binnen 72 uur bij de Autoriteit Persoonsgegevens. Booking.com deed dat 22 dagen te laat en kreeg € 475.000 boete.
Liever een bevinding in je rapport dan een melding bij de toezichthouder.
41%. Zoveel geslaagde inlogs gebruikten een gelekt wachtwoord.
Bij 41% van de geslaagde inlogs op websites achter Cloudflare werd een wachtwoord gebruikt dat al eens in een datalek was opgedoken. Het wachtwoord klopt. Of de persoon klopt, weet je niet.
Het juiste wachtwoord is niet altijd de juiste persoon.
Misschien val jij er niet onder. Je klant wel.
Sinds 15 augustus 2026 geldt de Cyberbeveiligingswet voor ruim 8.000 organisaties. Zij moeten letten op de beveiliging van hun leveranciers, ook op hoe die software ontwikkelen, en kunnen daar eisen aan stellen.
Lever je software aan zo'n organisatie, dan kun je de vraag krijgen hoe die getest is. Met een rapport en een attest leg je het antwoord op tafel.
Wat we bij jou testen. Zoals een ander het zou proberen.
De AVG vraagt, waar dat past, om je beveiliging op gezette tijden te testen. Wij doen dat met mensen en testaccounts, in je eigen software, zonder iets plat te leggen.
Wie wat mag zien
Kan klant A bij de bestellingen, facturen of documenten van klant B?
Scheiding tussen bedrijven
Blijft elk bedrijf in je SaaS in zijn eigen omgeving?
Accounts en rollen
Werkt een oud account nog? Kan een gewone gebruiker bij het beheer?
- Laat je software testen
Bestellen en betalen
Kun je een stap overslaan of de prijs veranderen?
Exports en API's
Kan één account in één nacht het hele klantenbestand downloaden?
Wat er openstaat
Staan er back-ups, testomgevingen of sleutels open?
Elke bevinding krijg je in gewone taal. Je lost het zelf op, of Rednota doet het voor je. Daarna testen we opnieuw.
Weet wie wat ziet. En laat het zien.
Vertel ons wat je wilt laten testen: je webshop, je klantportaal of je SaaS. Je krijgt eerst een voorstel, met de prijs erbij. Wil je het aan klanten laten zien, dan past de Check met attest.
Laat je software testen