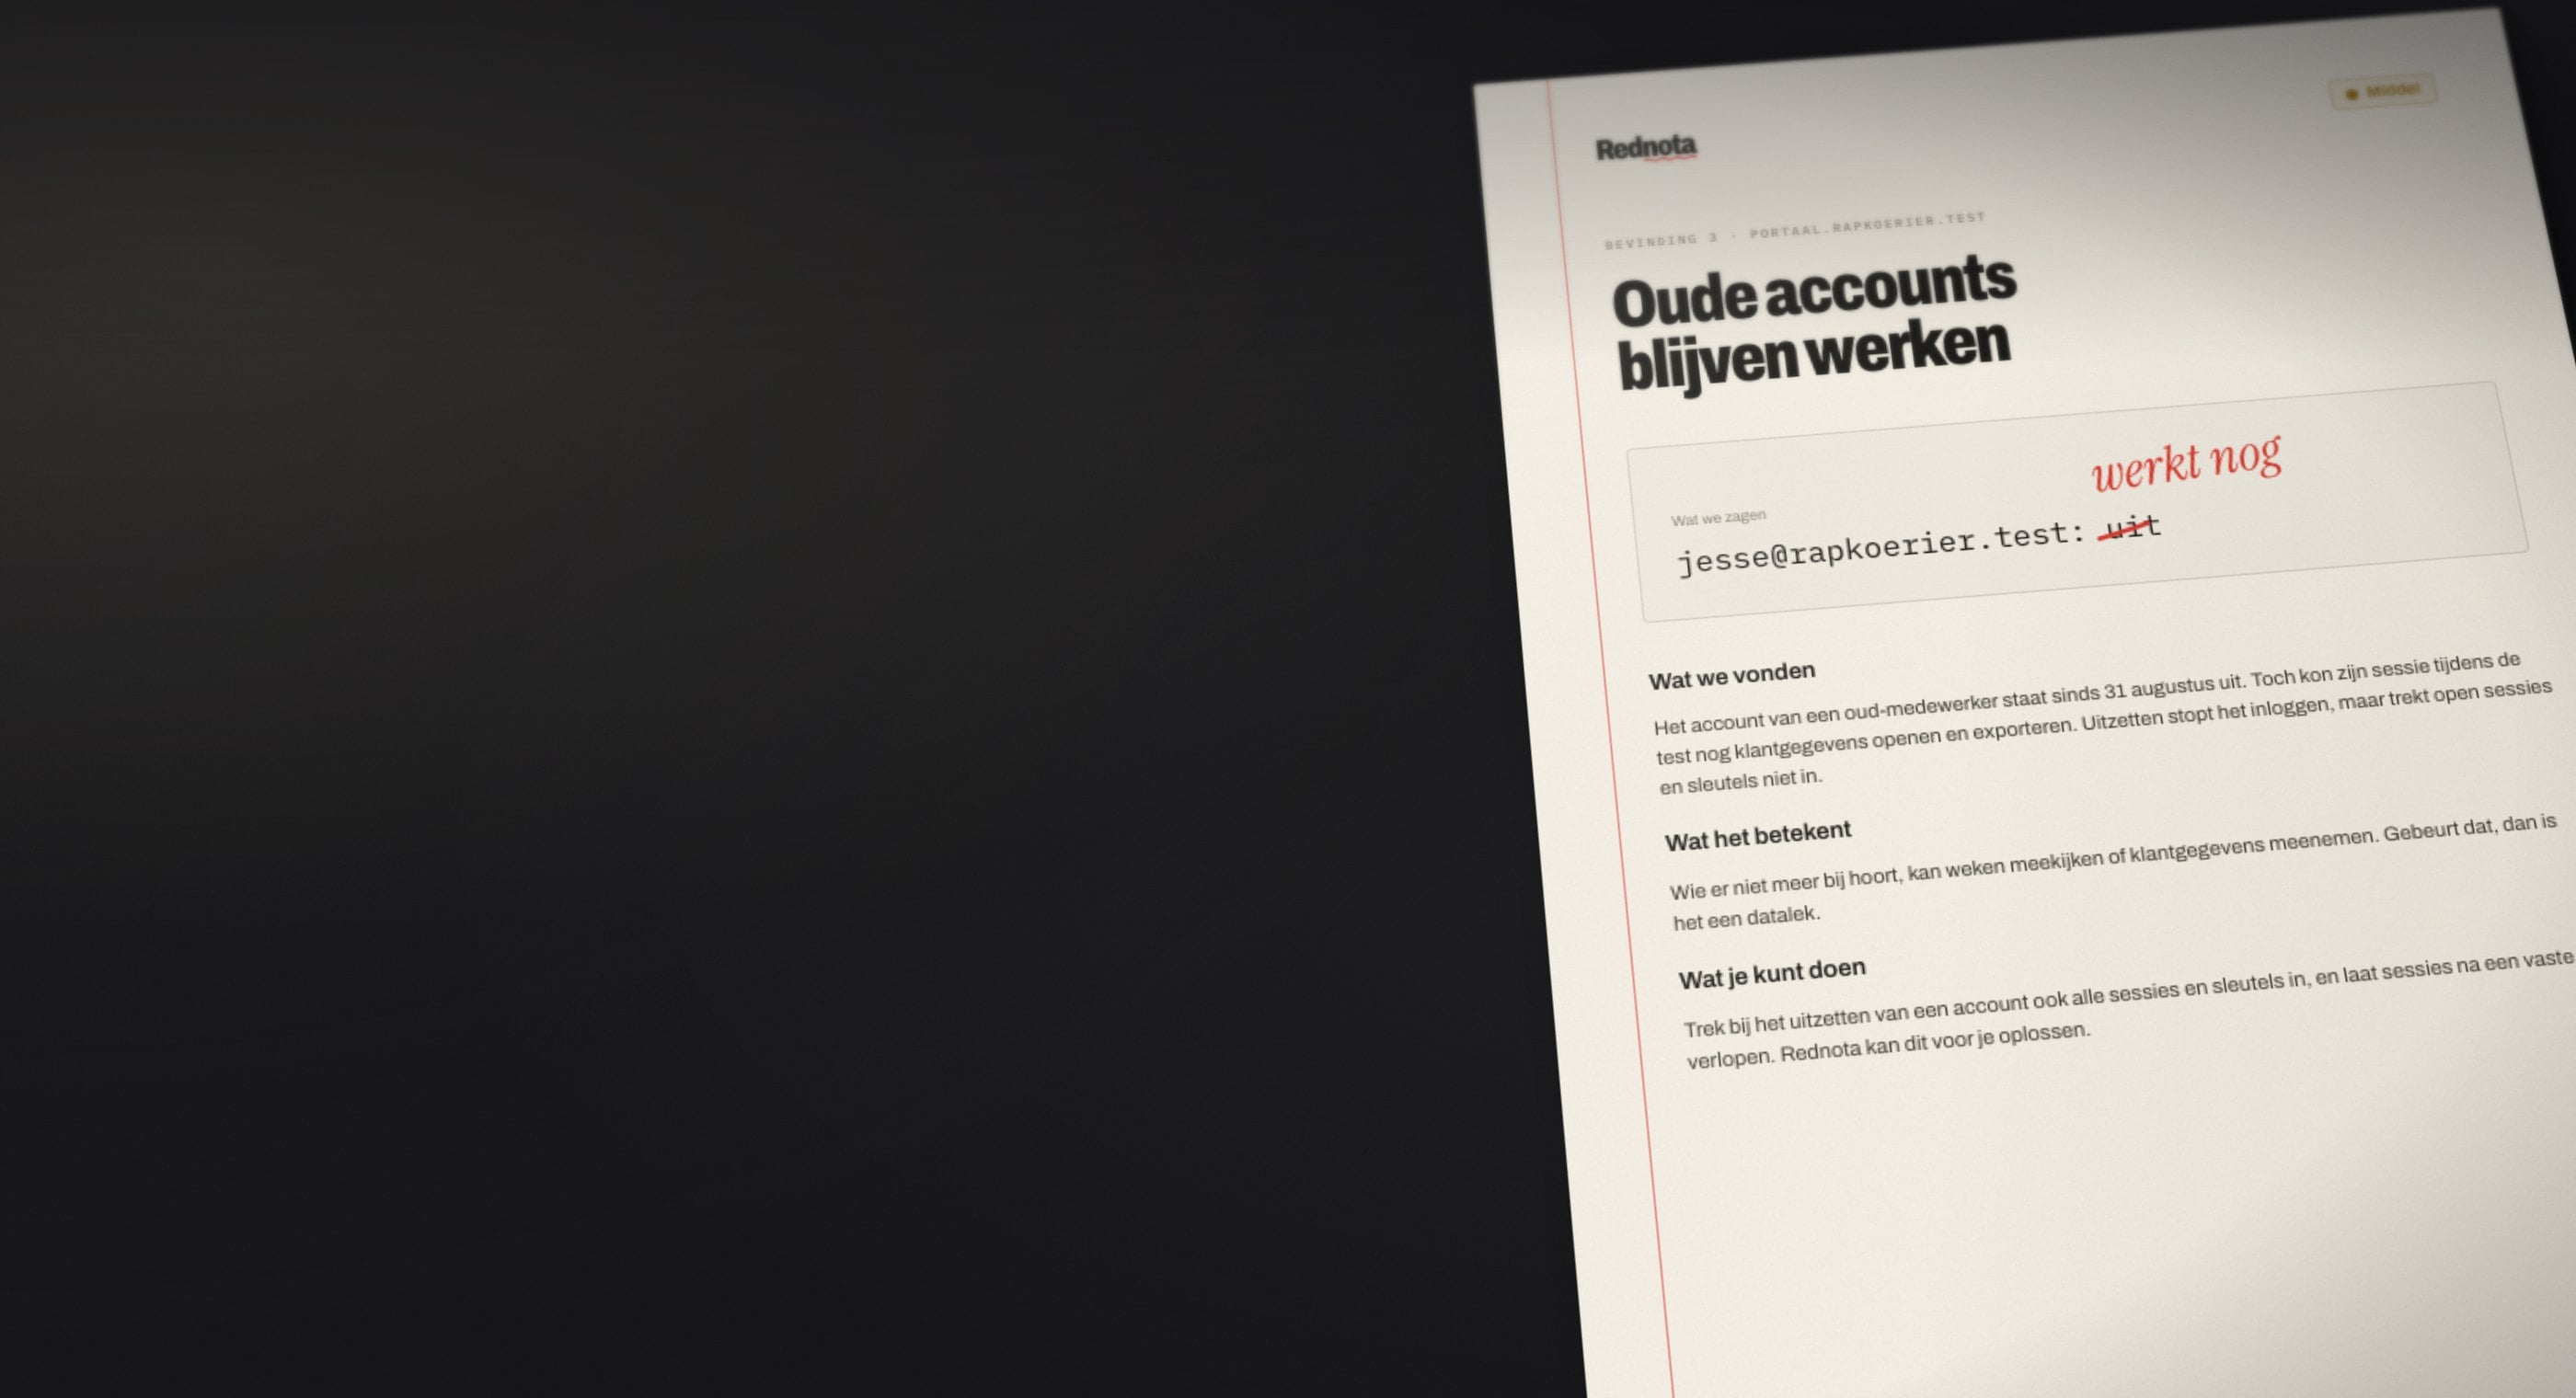
Uit dienst, maar nog ingelogd.
Een medewerker vertrekt, iemand zet zijn account uit en iedereen gaat door. Maar werkt alles wat bij dat account hoorde ook echt niet meer?
Wat er kan gebeuren
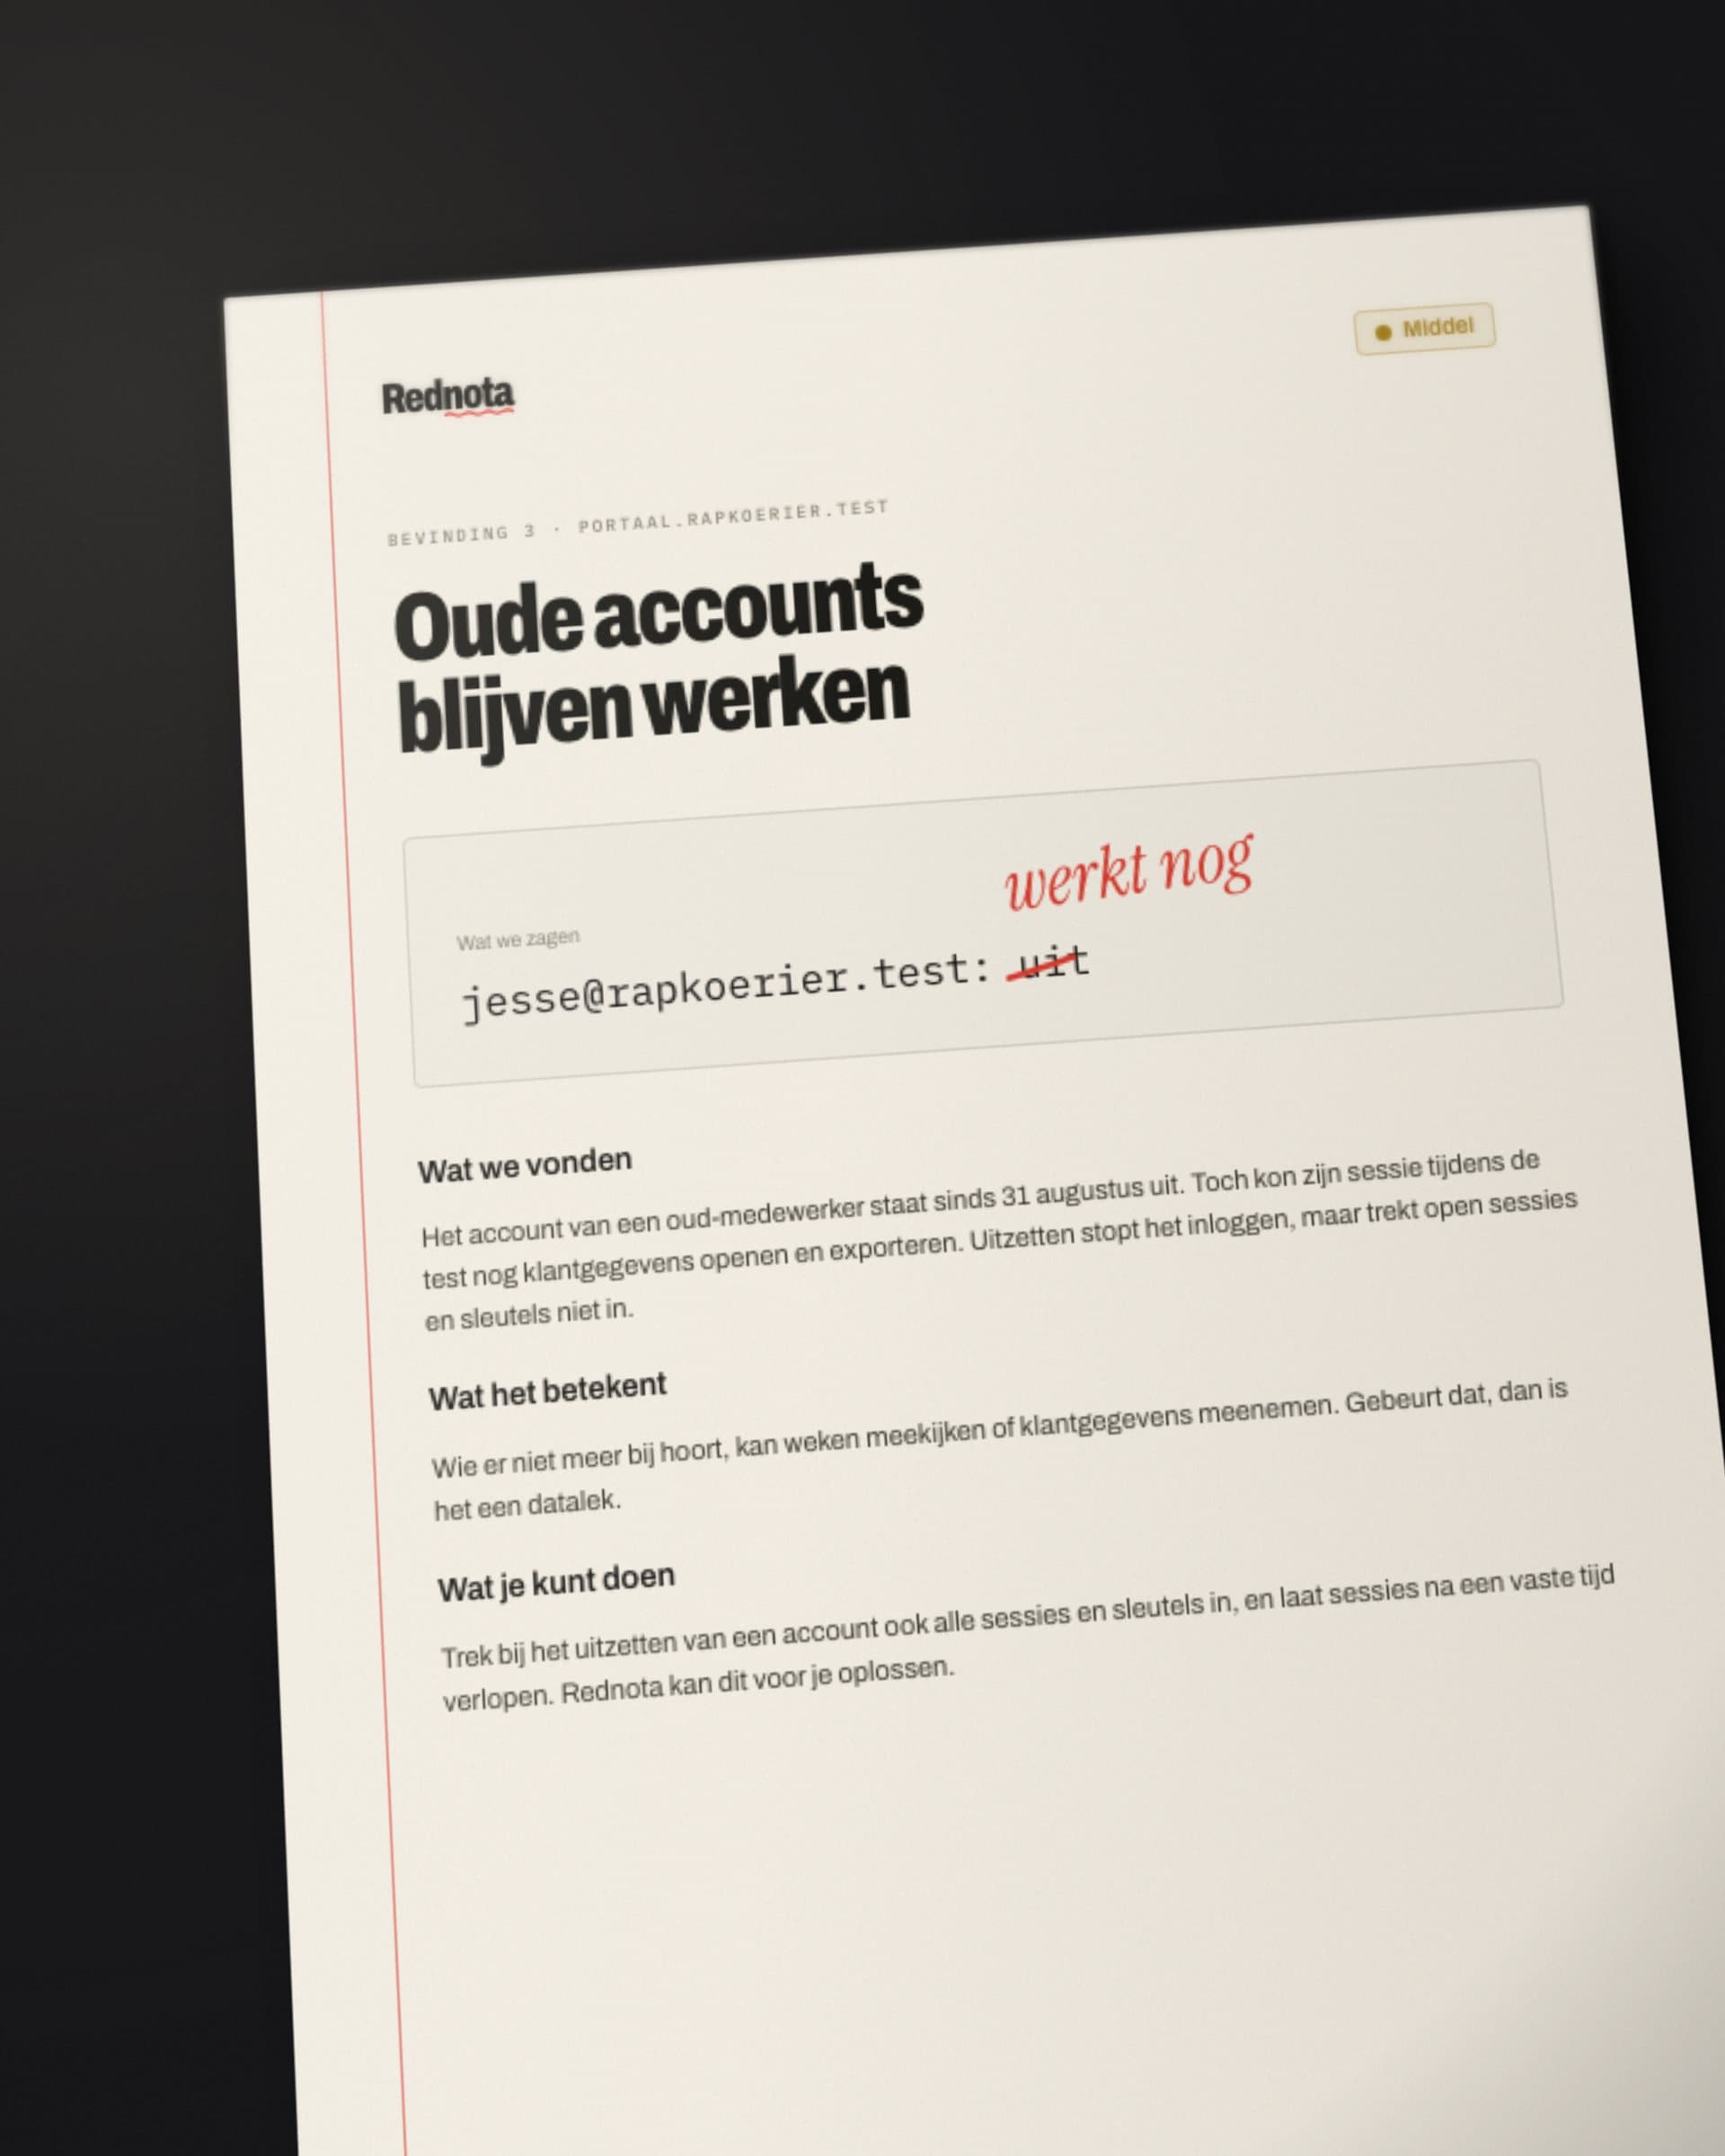
Op vrijdag is het de laatste werkdag van je accountmanager. Maandag zet iemand zijn account uit. Alleen staat het klantportaal op zijn laptop thuis nog open, en dat blijft gewoon werken.
Meestal gebeurt er niets. Maar gaat het mis, dan kijkt iemand die er niet meer bij hoort weken mee, of gaan er klantgegevens mee naar een volgende werkgever. Dan heb je een datalek. Is er risico voor de mensen om wie het gaat, dan meld je dat zo mogelijk binnen 72 uur bij de Autoriteit Persoonsgegevens.
Waarom uitzetten niet genoeg is
Inloggen doe je één keer. Daarna onthoudt je software wie je bent: met een sessie in de browser, een ‘onthoud mij’-cookie of een sleutel voor een koppeling. Zet je het account uit, dan kan niemand er meer mee inloggen. Maar trekt je software die sessies en sleutels niet ook in, dan werken ze door tot ze vanzelf verlopen. Soms is dat na een uur, soms veel later.
Let op drie plekken:
- Een open sessie. De browser of de app op een telefoon blijft ingelogd.
- Een sleutel voor een koppeling. Ooit gemaakt voor een export of een planner, en hij werkt los van het account door.
- Een gedeelde login. Eén beheeraccount dat iedereen kende en dat nooit is gewijzigd.
Technisch heet dit gebrekkig sessiebeheer: sessies en tokens die niet worden ingetrokken. In de OWASP Top 10, de bekendste lijst van risico's in webapplicaties, valt het onder Authentication Failures.
Wat je zelf kunt nalopen
Je hoeft geen developer te zijn om dit te controleren. Doe het alleen in software die van jou is.
- Maak een testaccount, log ermee in op je laptop en op je telefoon, en zet het account daarna uit. Ververs de pagina op beide. Kom je er nog in, dan worden sessies niet ingetrokken.
- Doe hetzelfde na een wachtwoordwijziging en nadat je een rol hebt ingetrokken.
- Vraag je developer welke sleutels voor koppelingen er zijn, wie ze maakte en of ze nog nodig zijn.
- Geef iedereen een eigen account, ook voor beheer. Dan zet je één persoon uit zonder de rest.
- Zet ‘accounts uitzetten’ op de lijst voor iemands laatste werkdag, naast de laptop en de sleutelbos.
Vond je iets, of weet je het niet zeker? Dan is het tijd voor een tweede paar ogen.
Wat wij testen
Bij een test kijken we of sessies en tokens echt vervallen: na uitloggen, na een wachtwoordwijziging, na een rolwijziging en nadat een account is verwijderd. En hoe lang ze geldig blijven als niemand iets doet. Wat we vinden, schrijven we op in gewone taal, met de oplossing erbij.
Een test is een momentopname. Wie volgende maand vertrekt, zet je zelf uit. Of je software daarna ook echt alles intrekt, kun je laten testen.
Opgelost? Dan testen we opnieuw.
Je lost het zelf op, of Rednota doet het voor je. Daarna testen we op dezelfde plek, op dezelfde manier. Pas dan is het af, en dat kun je laten zien.
De hertest van 29 september 2026
We testten de drie bevindingen opnieuw, op dezelfde plek en op dezelfde manier.